


Cloud Computing bringt Skalierbarkeit, weniger Hardware und mehr Flexibilität. Ab 1. Oktober 2026 kommt eine neue Anforderung dazu: das NISG 2026 macht die saubere Basis Ihrer Cloud-Umgebung zur Pflicht. Was das heißt und was zu einem tragfähigen Azure-Fundament gehört, erläutern wir in diesem Blog-Artikel.
Zurück
Cloud Consulting
AutorIn:
Tobias Jandrisevits
Cloud Computing 2026: warum Unternehmen darauf setzen
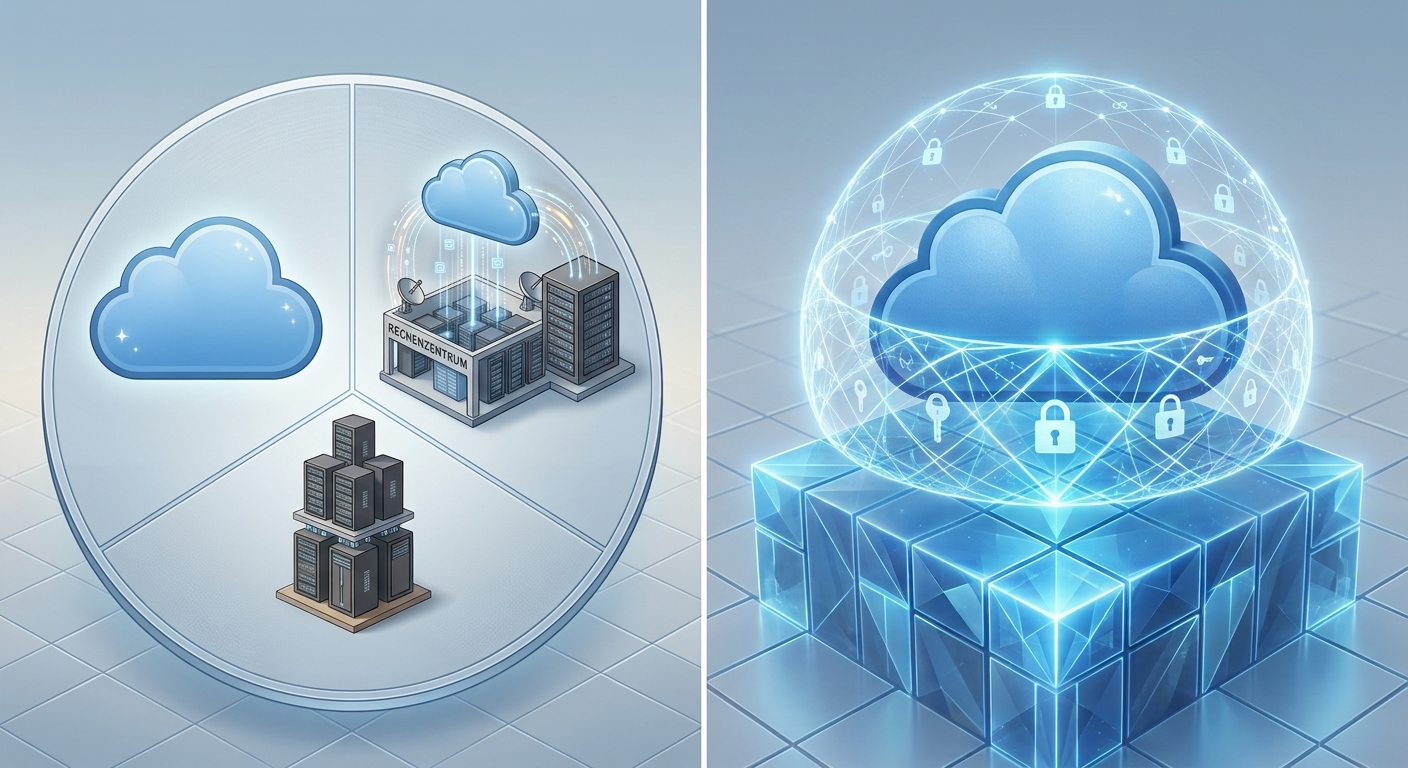
2026 sind die meisten Unternehmen längst in der Cloud, entweder komplett oder in einer hybriden Umgebung, in der ein Teil der Systeme weiter im eigenen Rechenzentrum läuft.
Der Grund dafür sind die bekannten Vorteile: Kapazität kann mitwachsen, wenn beispielsweise ein Projekt Ressourcen braucht, Anwendungen sind unabhängig vom Standort erreichbar und weniger eigene Hardware heißt weniger Serverräume, weniger Wartungsverträge und weniger Aufwand für Tätigkeiten, die zwar notwendig sind, aber erhebliche zeitliche und personelle Ressourcen binden.
Ein Neuaufbau in Azure oder die Migration aus dem eigenen Rechenzentrum war schon immer mit zahlreichen technischen und organisatorischen Anforderungen verbunden: Subscription-Struktur, Sicherheitsbaseline, Backup-Strategie, Kostenkontrolle. Ab 1. Oktober 2026 kommt eine neue Ebene dazu, die davor nicht auf der Liste stand: gesetzliche Pflichten zur Cybersicherheit.
NISG 2026: neue Pflichten ab 1. Oktober
Das NISG 2026 setzt die EU-Cybersecurity-Richtlinie NIS-2 in Österreich um. Es definiert Mindeststandards für Cybersecurity und Meldepflichten bei Sicherheitsvorfällen. Das Gesetz tritt am 1. Oktober 2026 in Kraft und gilt dann für rund 4.000 österreichische Unternehmen ab mittlerer Größe aus 18 Sektoren, von Energie und Verkehr über verarbeitendes Gewerbe bis zu digitalen Diensten. Betroffen sind Unternehmen ab 50 Mitarbeitenden oder mehr als 10 Mio. Euro Jahresumsatz oder Bilanzsumme.
Auch Unternehmen außerhalb dieser Sektoren können mittelbar betroffen sein. Das Gesetz verpflichtet betroffene Einrichtungen, ihre unmittelbaren Anbieter und Dienstleister vertraglich auf Risikomanagementmaßnahmen anzuhalten.
Ob Ihr Unternehmen direkt betroffen ist, lässt sich über den NIS2-Online-Ratgeber der WKO prüfen.
Was eine saubere Azure-Basis ausmacht
Das unterstreicht die Bedeutung einer sauberen und belastbaren Basis für Ihre Cloud-Umgebung:
- Management Groups und Subscription-Struktur. Ohne klare Hierarchie greifen Policies später nicht durchgängig.
- Naming Convention und Tagging. Kein Tag, keine Kostenzuordnung. Kein Owner, kein Ansprechpartner im Vorfall.
- MFA und Conditional Access ab Tag 1.
- Admin-Zugriffe bereinigen. Wer hat welche Rechte, und wann? Dauerhafte Vollzugriffe stellen ein erhebliches Sicherheitsrisiko
- Laufende Sicherheitsüberwachung einrichten. Angriffe und Fehlkonfigurationen bleiben sonst so lange unbemerkt, bis sie Schaden anrichten.
- Backup Foundation mit erstem Restore-Test. Ein Backup, das nie zurückgespielt wurde, ist eine Hoffnung, kein Backup.
- Cost Management mit Budgets und Alerts. Azure-Rechnung kann manchmal überraschen. Mit Alerts merken Sie es direkt, nicht am Monatsende.
Das alles machen wir in unserem Foundation Setup, dem ersten Baustein unserer Azure Solutions.
Wie relevant das ist, zeigt ein Fall, den wir in ähnlicher Form immer wieder sehen: Ein Consultant hatte vor zwei Jahren für ein Migrationsprojekt Owner-Rechte auf der Subscription bekommen. Das Projekt ist längst abgeschlossen, das Konto existiert noch, MFA wurde nie erzwungen. Die Zugangsdaten tauchen in einem Datenleck auf. Wer sich damit anmeldet, hat Vollzugriff auf alles, inklusive der Backups. Mit Conditional Access, MFA und zeitlich begrenzten Admin-Rechten wäre der Login gescheitert.
Ein zusätzlicher Nutzen im Hinblick auf NISG 2026: alles, was wir einrichten, wird dokumentiert. Am Ende steht eine Plattformdokumentation mit Abnahme-Checkliste, in der nachvollziehbar ist, welche Sicherheits- und Governance-Einstellungen zu welchem Zeitpunkt aktiv wurden. Für die Selbstdeklaration, die betroffene Unternehmen bis 30. September 2027 an die Cybersicherheitsbehörde übermitteln müssen, ist das etwas, was viel Arbeit spart.
Wie es weitergeht
Unsere Serie rund um den Einstieg in die Cloud geht weiter. Wir zeigen Schritt für Schritt, wie unterschiedliche Ausgangssituationen aussehen können: vom ersten Einstieg mit hybriden oder On-Premises-Workloads über Umgebungen, die bereits in Azure laufen, bis hin zu gewachsenen Cloud-Landschaften, bei denen es Zeit ist, aufzuräumen und Strukturen zu schaffen.
Dabei bleiben wir klar, einfach und verständlich erklären, worauf es ankommt und welche nächsten Schritte sinnvoll sind. Ihre Ausgangssituation ist individuell, deshalb sind unsere Azure Solutions kein Stufensystem, das Sie von A nach B durchlaufen müssen. Sie bestehen aus frei kombinierbaren Modulen, die sich an Ihrer konkreten Situation orientieren. Sie steigen dort ein, wo Sie Unterstützung brauchen.
Entdecken Sie unsere Azure Solutions und erfahren Sie, welche Module zu Ihrer Umgebung passen.
Genug gelesen
Azure Foundation: die Basis für sichere Cloud unter NISG 2026
Summary
Welche Vorteile hat Cloud Computing für Unternehmen?
Drei Vorteile werden am häufigsten genannt: Kapazität kann mitwachsen, wenn ein Projekt oder ein Standort zusätzliche Ressourcen braucht, ohne dass neue Hardware bestellt und geliefert werden muss. Anwendungen sind unabhängig vom Standort erreichbar, für Mitarbeitende im Homeoffice, in Zweigstellen oder unterwegs. Weniger eigene Hardware bedeutet weniger Serverräume, weniger Wartungsverträge und weniger Aufwand für Tätigkeiten, die zwar notwendig sind, aber erhebliche zeitliche und personelle Ressourcen binden.
Was ist das NISG 2026 und wen betrifft es?
Das NISG 2026 ist die österreichische Umsetzung der EU-Richtlinie NIS-2. Es definiert Mindeststandards für Cybersicherheit und Meldepflichten bei Sicherheitsvorfällen. Das Gesetz tritt am 1. Oktober 2026 in Kraft und gilt für rund 4.000 österreichische Unternehmen ab mittlerer Größe aus 18 Sektoren. Betroffen sind Unternehmen ab 50 Mitarbeitenden oder mehr als 10 Mio. Euro Jahresumsatz oder Bilanzsumme.
Was ist Azure Foundation Setup?
Ein Azure Foundation Setup ist der strukturierte Erstaufbau einer Azure-Umgebung. Es umfasst die Grundlagen, auf denen alle späteren Workloads laufen: Management Groups und Subscription-Struktur, Naming Convention und Tagging, MFA und Conditional Access, Admin-Zugriffe, Sicherheitsüberwachung, Backup und Cost Management.
Was passiert, wenn ich Azure ohne strukturierte Basis aufsetze?
Die drei häufigsten Folgen: Kosten laufen aus dem Ruder, weil ungenutzte Ressourcen dauerhaft weiterlaufen und keine Kostenzuordnung möglich ist. Berechtigungen werden unübersichtlich, weil dauerhafte Vollzugriffe für Externe oder alte Konten bestehen bleiben. Backups existieren, wurden aber nie zurückgespielt und funktionieren im Ernstfall nicht. Alle drei Punkte lassen sich durch Konfiguration von Anfang an vermeiden.
Häufige Fragen
Eine Frage bleibt unbeantwortet? Unsere Experten haben die Antworten, sprechen Sie gerne persönlich mit uns!